
节点与代理链
身份节点、本机代理链与连接状态。
PersonaHub 提供了双层代理架构:每个身份可以拥有独立的落地节点(出口代理),同时本机客户端也可以统一配置全局的前置代理(代理链)。两者既可以单独使用,也可以串联工作。
代理架构与连接顺序
- 身份专属节点:在每个身份的「网络设置」中配置,决定该身份访问网站时的最终出口 IP。
- 本机代理链:在客户端的「设置 → 代理链」中配置,作为这台电脑启动所有身份时的统一前置代理(第一跳),不会覆盖每个身份自己的节点。
当某个身份配置了节点且开启了 使用代理链 时,网络连接将依次经过两层代理:
身份浏览器 → 本机代理链(前置代理) → 身份专属节点(落地出口) → 目标网站这种架构允许你在本地使用同一个代理工具(如 Clash、v2rayN 或本地 SOCKS5 转发服务)作为统一入口,同时为每个 Profile 绑定不同的商业住宅代理节点作为独立出口。网站实际看到的访问 IP 为最后一跳节点的出口 IP;WebRTC 的 UDP 通信行为则由独立的指纹与 WebRTC 设置控制。
配置身份的网络设置
在创建身份页面或进入 我的身份 → 编辑 → 网络设置 即可配置专属节点:
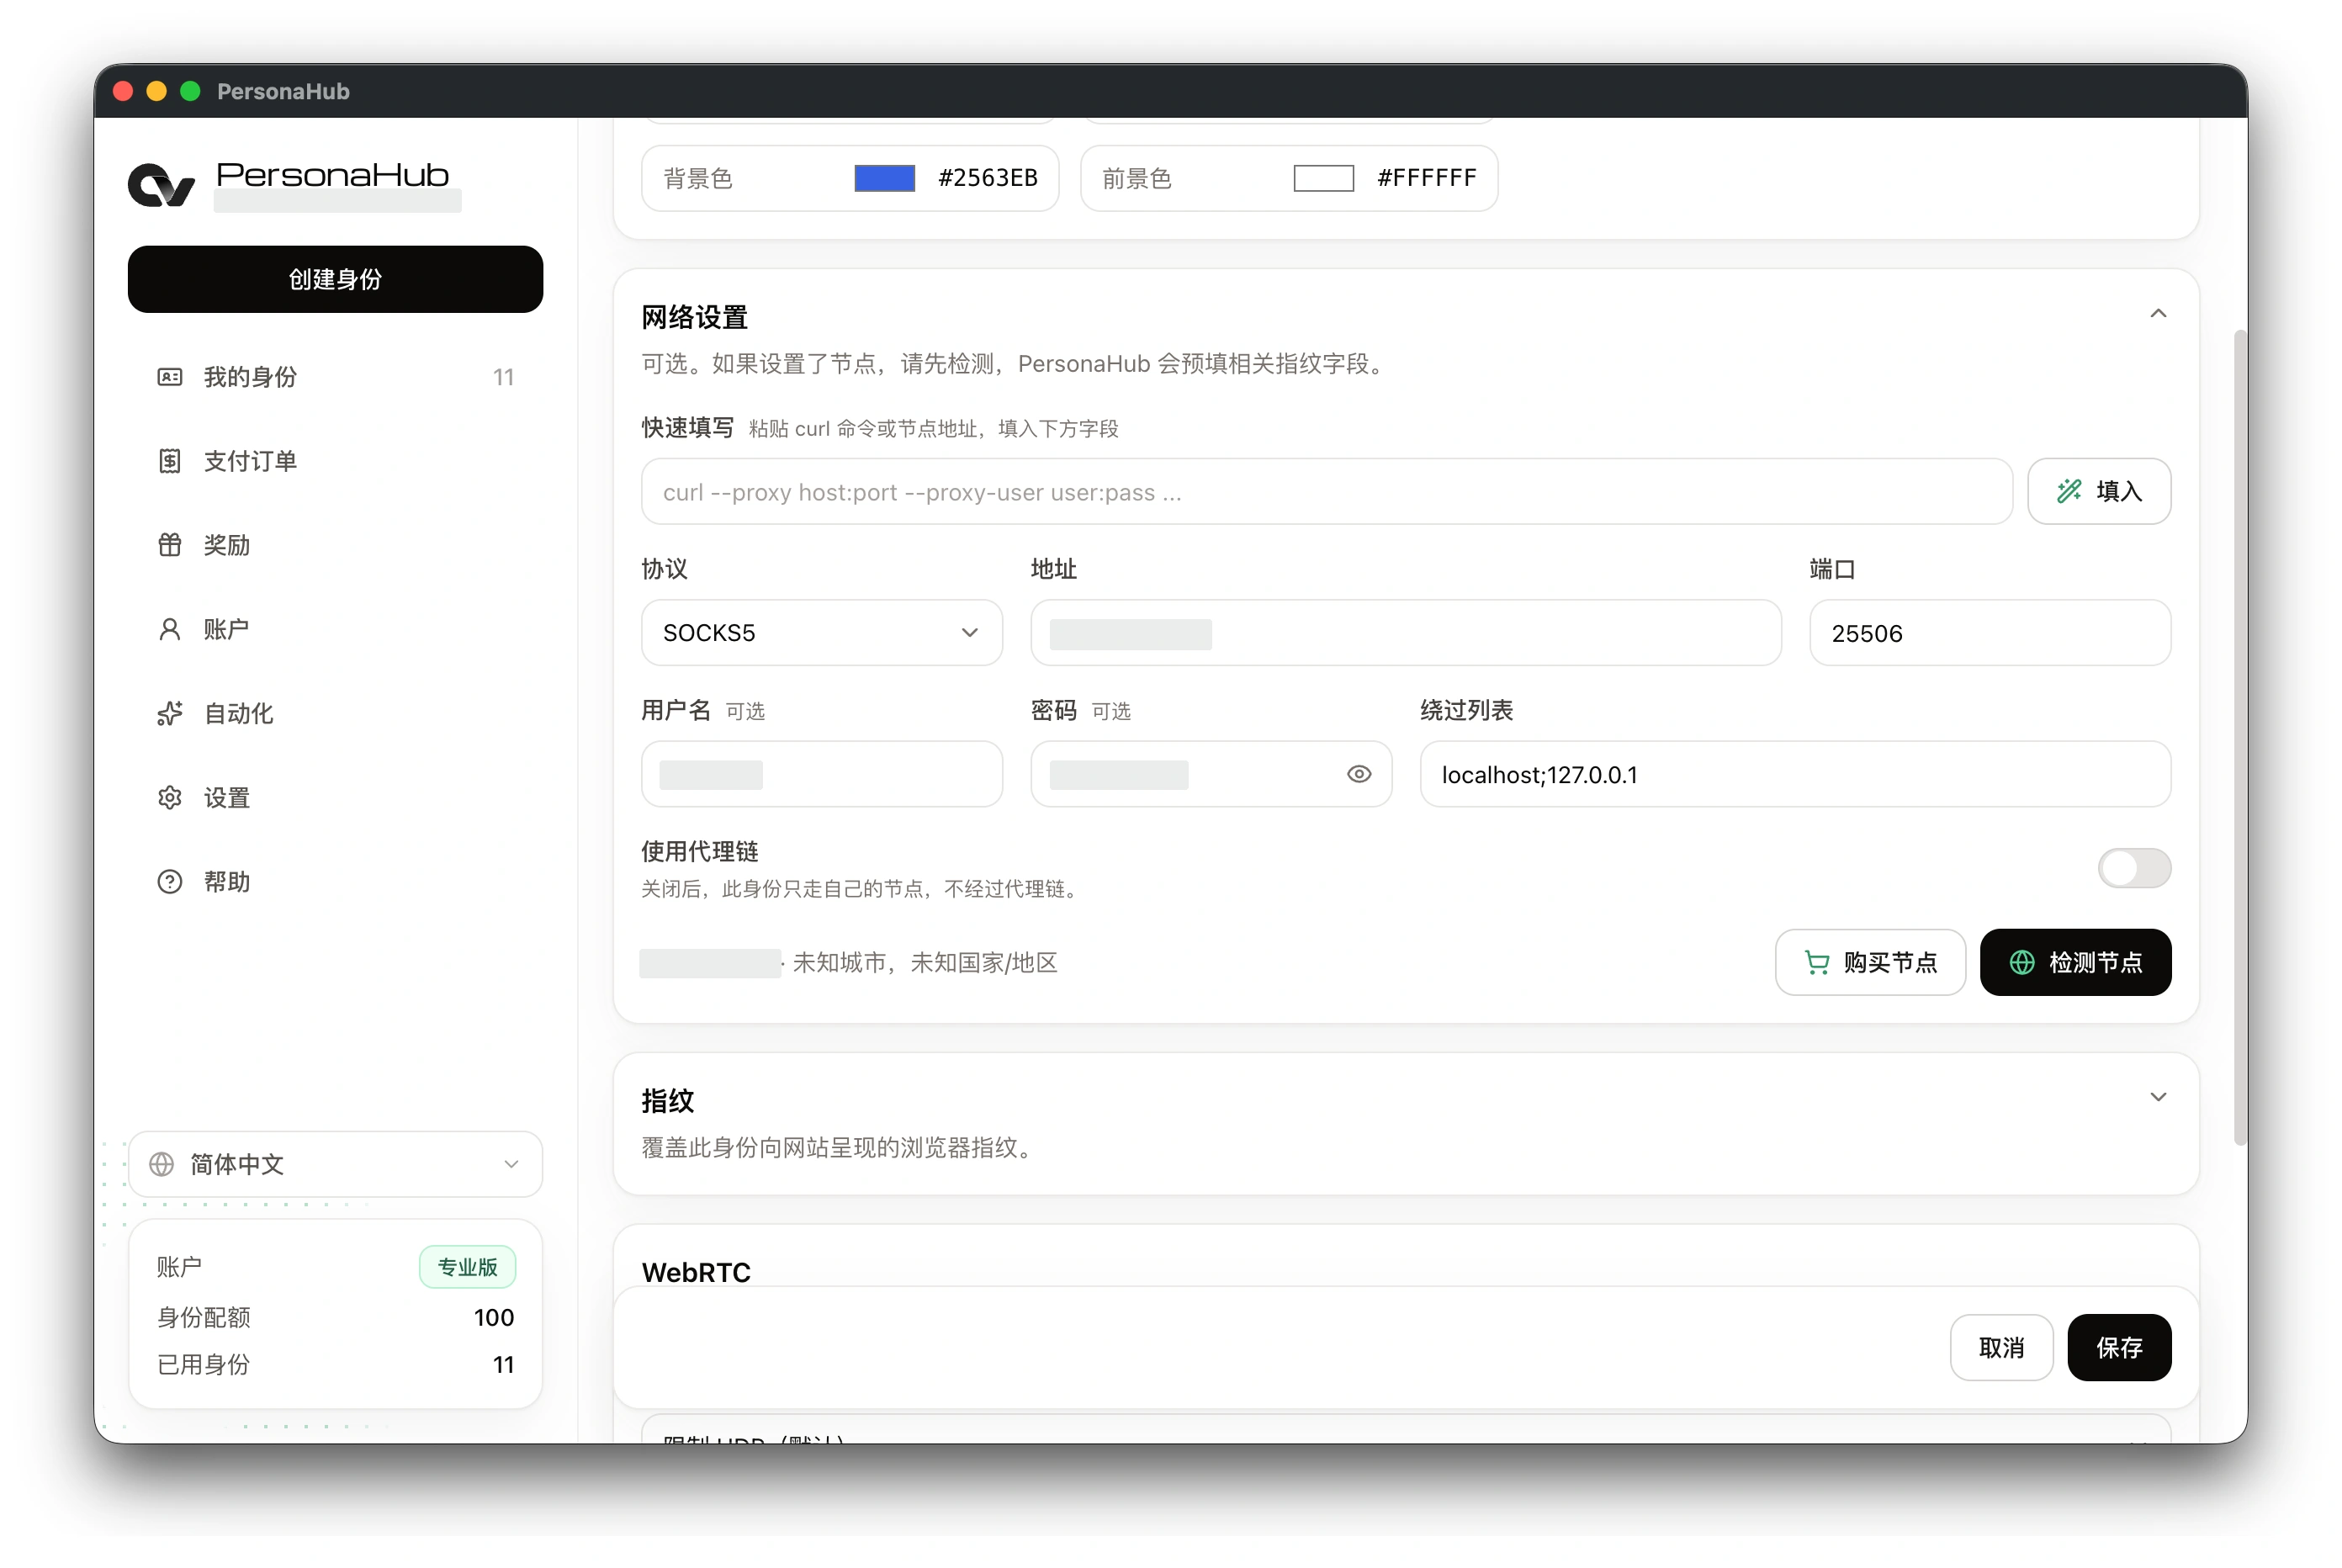
| 配置字段 | 填写说明 |
|---|---|
| 协议 | 支持服务商提供的 HTTP、HTTPS 或 SOCKS5 协议 |
| 地址与端口 | 代理服务器的主机名(域名或 IP)及对应的服务端口 |
| 用户名与密码 | 代理服务商分配的认证凭据;若为白名单 IP 认证可留空 |
| 快速填写 | 支持直接粘贴服务商提供的完整 curl 命令或代理 URL,点击「填入」即可自动解析并填充上方字段 |
| 绕过列表 | 不需要经过代理的直连地址规则,以分号分隔;默认为 localhost;127.0.0.1 |
| 使用代理链 | 控制当前身份是否通过本机代理链转发流量;开启后才会走前置代理 |
节点连通性检测
填好节点信息后,点击 检测节点(Check node) 按钮。检测成功后,下方会显示实际探测到的代理出口 IP、所属国家/地区及城市信息,同时会自动将检测到的时区填入指纹设置中。
注意事项:
- 节点检测不会自动更改浏览器的首选语言,如需匹配目标地区语言请在指纹设置中手动指定。
- 配置表单中的「地址」通常是代理服务商的接入网关,而检测结果显示的是实际落地出口 IP,二者不一致属于正常情况。
- 只要在表单中填写了节点信息,就必须先通过检测才能成功保存或创建;修改任何连接参数后也必须重新检测。
- 未配置节点时,若关闭「使用代理链」或代理链模式为「不使用」,身份直连,不经过操作系统代理;若代理链模式为「系统代理」或「自定义」,流量只经过前置代理。
配置本机代理链模式
在 PersonaHub 桌面客户端打开 设置 → 代理链。此处的模式与前置代理参数保存在当前设备本地,作用于本机启动的所有身份:
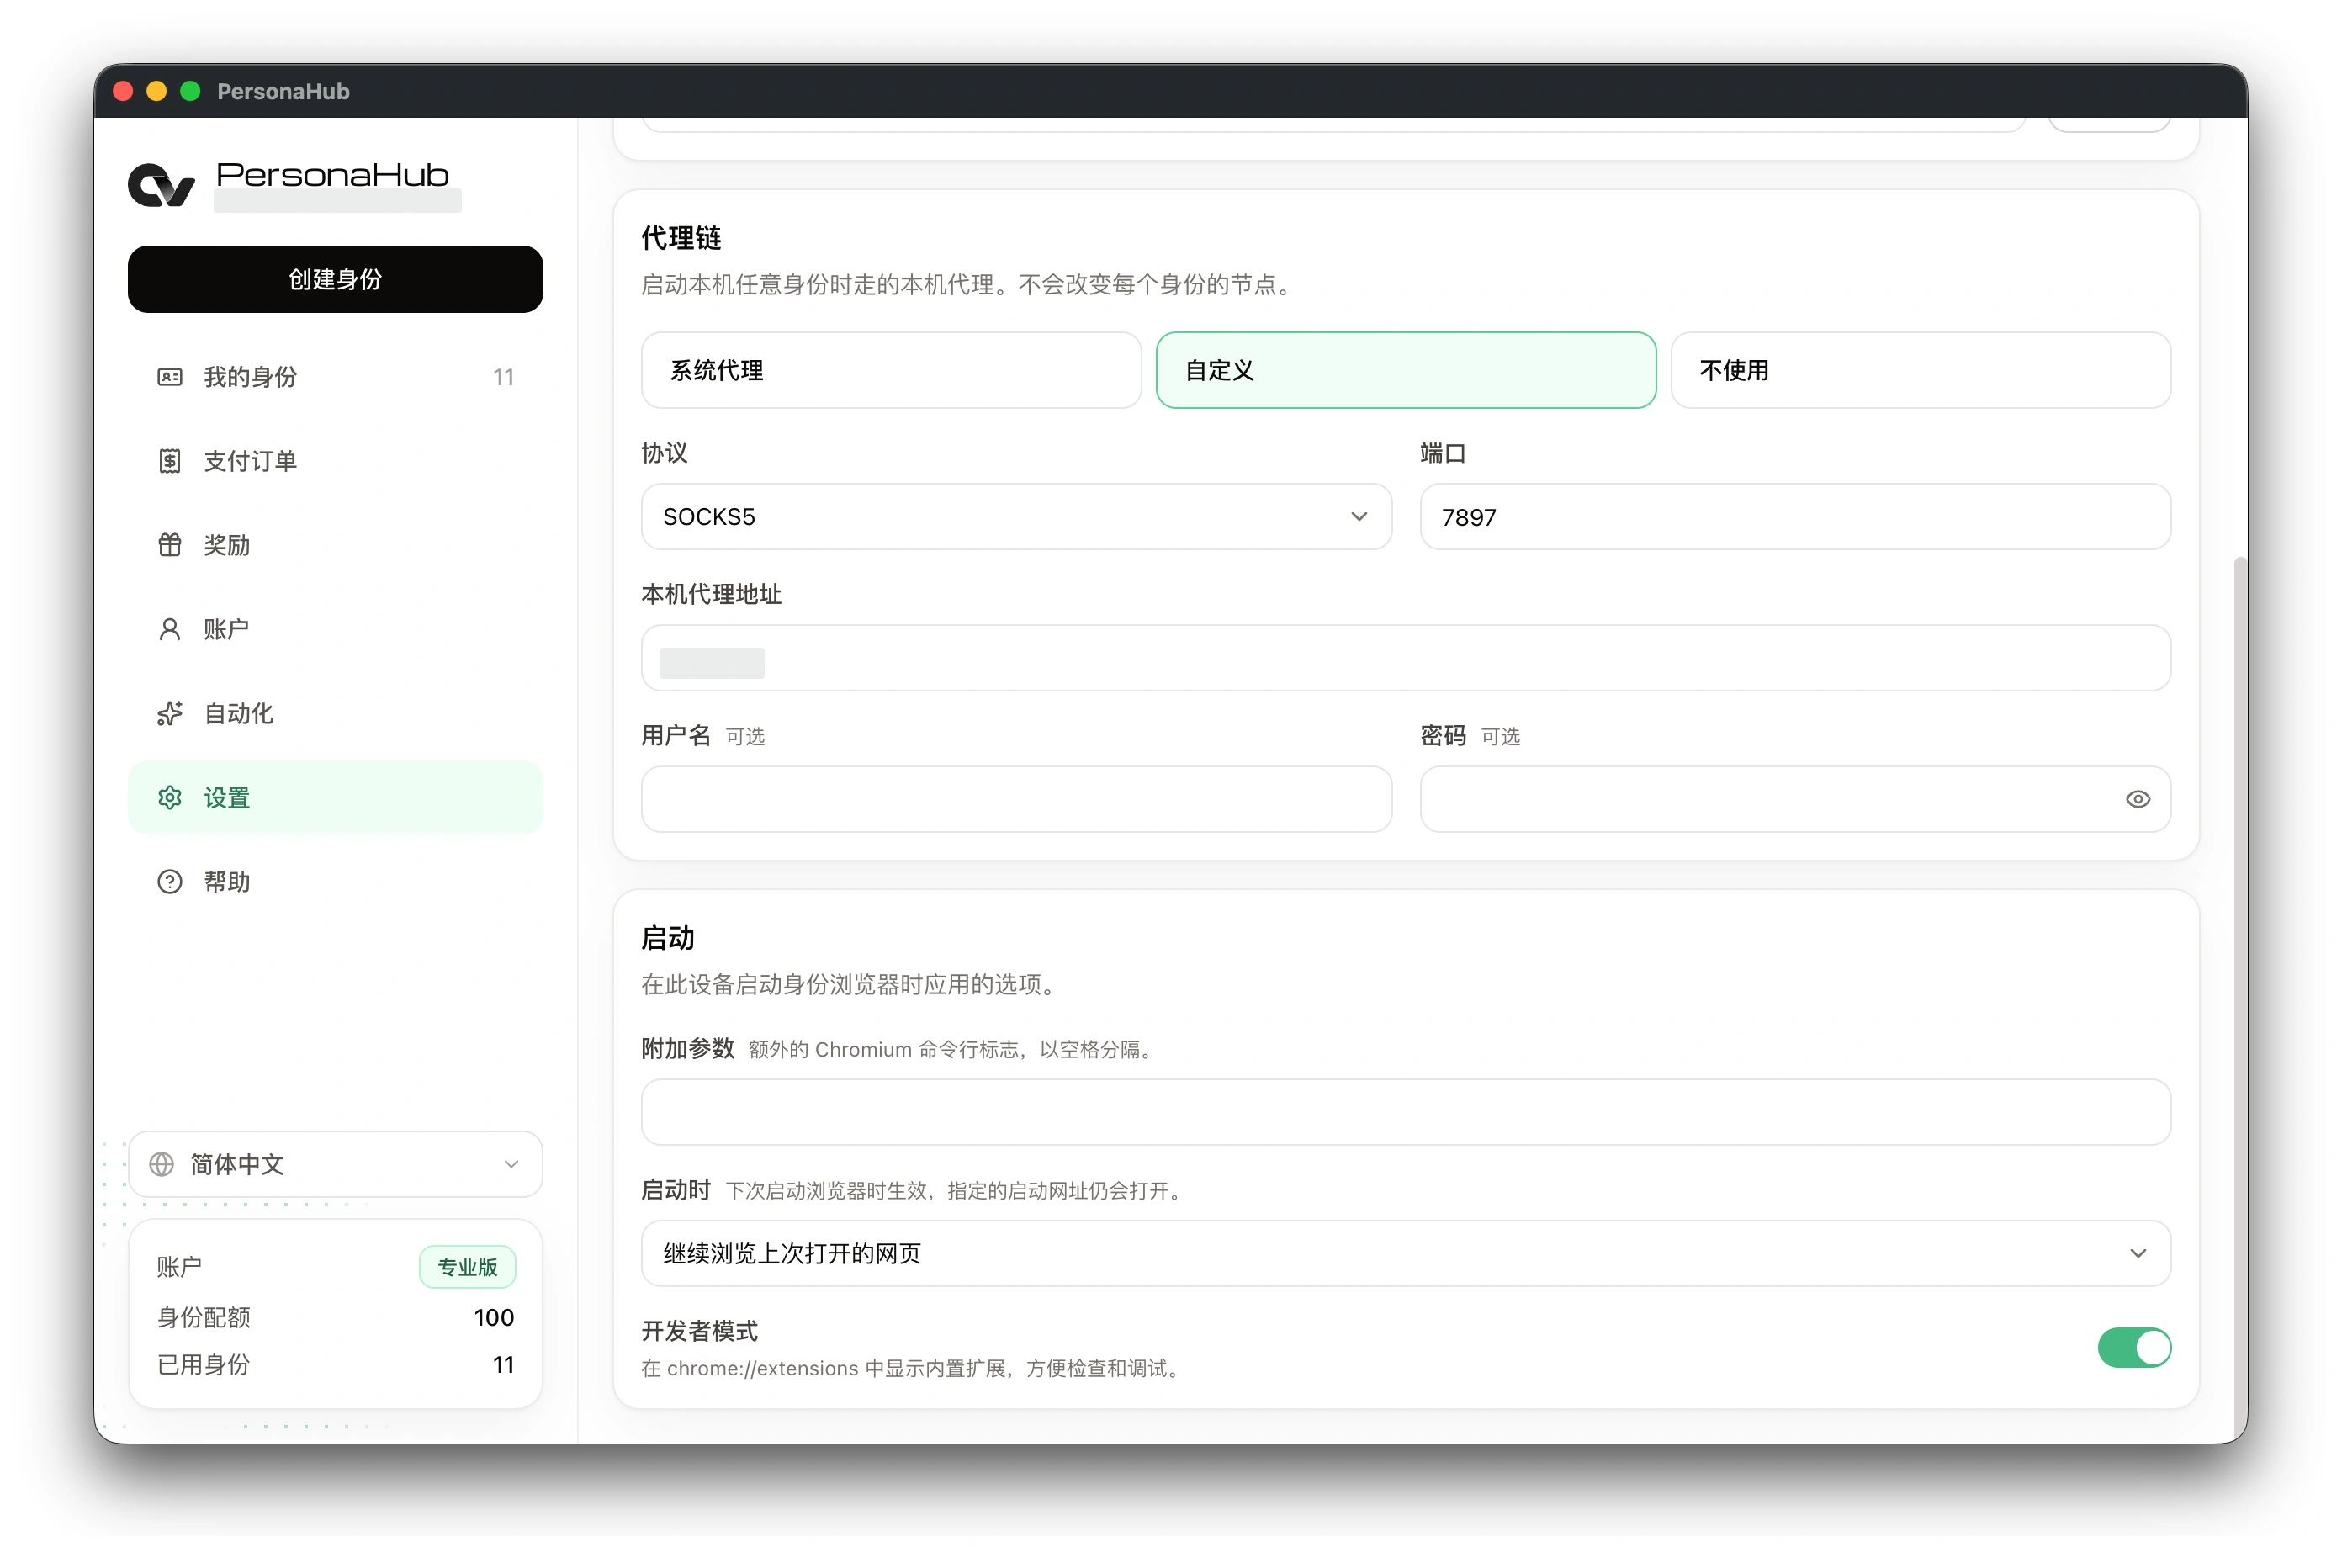
| 模式 | 工作方式与适用场景 |
|---|---|
| 系统代理 | 自动读取当前操作系统的系统代理设置,将其作为访问身份节点的前置一跳;客户端初始默认模式 |
| 自定义 | 手动指定前置代理的协议、IP 地址、端口及可选认证凭据 |
| 不使用 | 完全关闭本机代理链,所有身份直接发起对各自节点的连接 |
自定义模式参数说明
在「自定义」模式下,地址与端口应填写前置代理软件实际监听的地址:
- 若前置代理与 PersonaHub 运行在同一台电脑上(例如本地运行的代理客户端),地址通常填写
127.0.0.1。 - 端口和协议需与你的本地代理软件保持一致。
- 若某个身份没有配置专属节点,但开启了代理链,该身份将直接使用此前置代理作为唯一出口访问网络。
- 若某个身份关闭了「使用代理链」开关,无论本地处于何种模式,该身份都会直接连接其专属节点。
生效提示:更改代理链设置后,会在下一次检测节点或启动身份时生效;对于已经处于运行状态的浏览器窗口,需要完全关闭后重新启动。
常见检测失败与排查步骤
| 异常现象 | 核心排查项 |
|---|---|
| 节点检测失败 | 检查节点协议、地址、端口与账密是否正确,确认代理套餐尚未过期且流量充足,检查服务商白名单设置 |
| 开启代理链后检测失败 | 确认本地前置代理软件正在运行,确认本地监听端口与协议填写正确,测试前置代理本身是否具备访问外网能力 |
| 设置了前置代理但未生效 | 确认目标身份的「使用代理链」开关已开启,确认代理链模式不是「不使用」 |
| 网页 IP 正确但 WebRTC 暴露直连 IP | WebRTC 的 UDP 流量可能绕过代理,相关连接模式见「限制 UDP(默认)」,详见指纹与 WebRTC 设置 |
主流代理服务商的完整配置示例可参考 Thordata 代理集成与 IPRoyal 代理集成。